PET advarede om russisk trussel: Den danske virksomhed Systematic har mærket det helt tæt på
Hybridkrigen mod Rusland synes kun at tage til i disse uger.
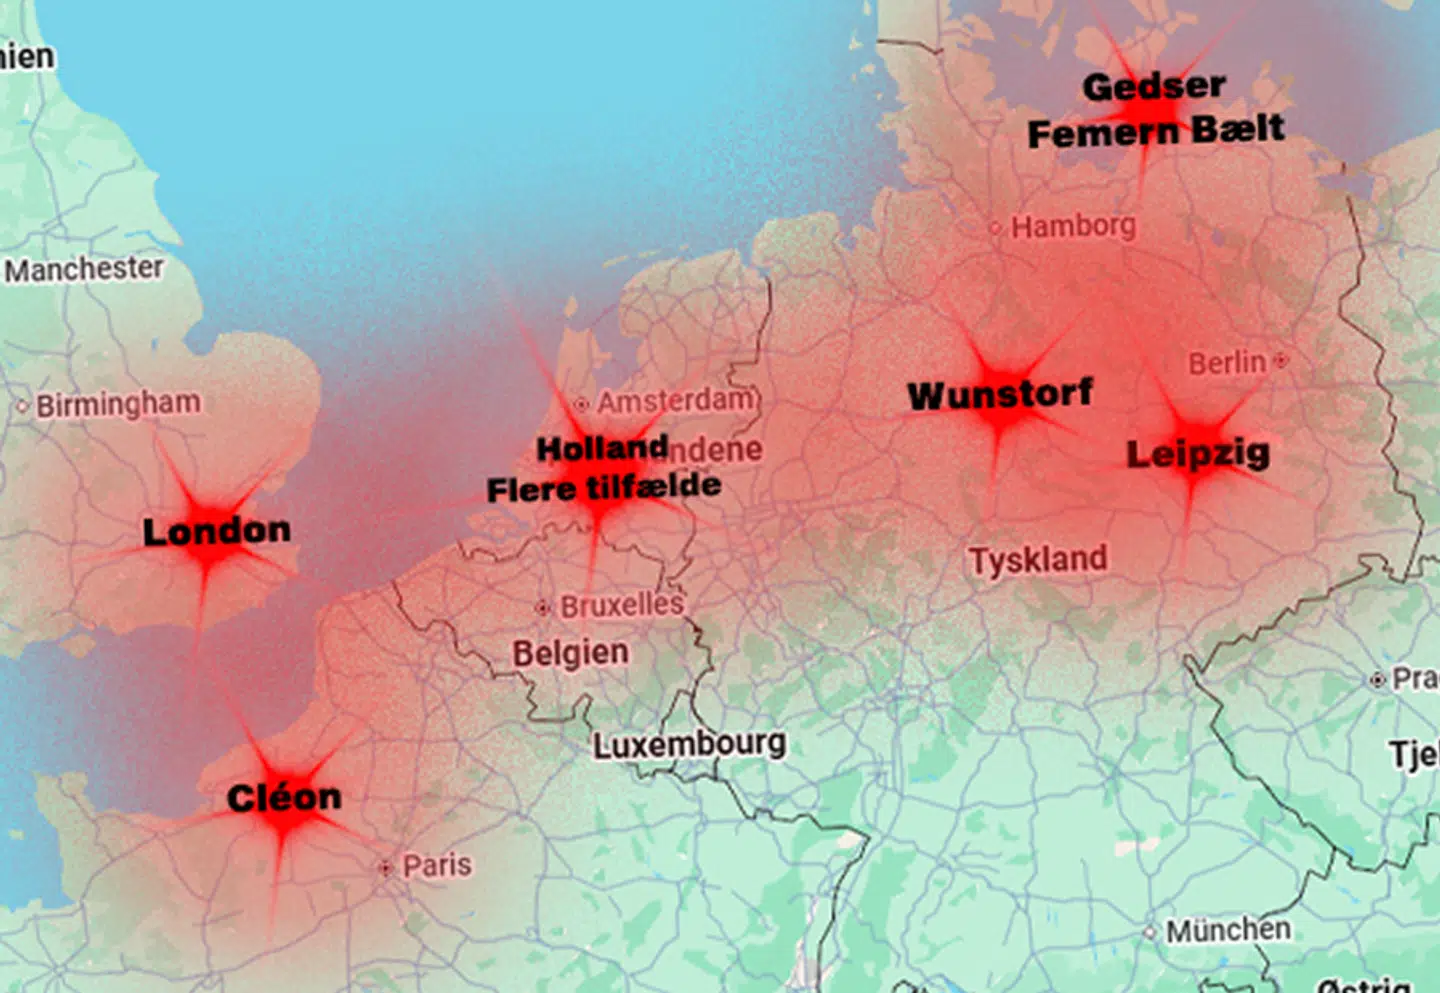

Hybridkrigen mod Rusland synes kun at tage til i disse uger.
Det vakte stor opstand og trak overskrifter verden over, da den danske efterretningstjeneste PET for et par uger siden slog alarm i et sjældent interview.
'Rusland forbereder sabotage mod dansk forsvarsindustri', lød det blandt andet. Hos en af landets førende forsvarsvirksomheder kender man alt til truslen, fortæller de i et interview med B.T.
»Det var en ret bombastisk udmelding, som PET kom med.«
Sådan lyder de indledende ord fra Maia Lindstrøm Sejersen.
Hun er presseansvarlig hos den danske forsvarsvirksomhed Systematic.
Her producerer man en række softwareløsninger til deling af information og koordination hos militære enheder.
Blandt Systematics kunder er det danske Forsvar, det tyske forsvar, Bundeswehr, den australske regering og Nato, fremgår det på virksomhedens hjemmeside.
Selvom den opsigtsvækkende udmelding fra PET var et chok for mange, så var det ikke tilfældet hos Systematic, forklarer Maia Lindstrøm Sejersen.
»Der var ikke noget nyt for os. Vi har arbejdet med forsvarsteknologi i 40 år, så vi har allerede en række interne processer, uddannelse af vores personale og sikkerhedsprocedurer på plads,« siger hun til B.T.
Efter udmeldingen har B.T. været i kontakt med en række førende danske virksomheder i forsvarsindustrien for at høre deres reaktion.
Flere har ikke villet udtale sig til citat. Andre har ikke svaret.
Men hos dem, vi har hørt fra, fylder netop truslen om sabotage og hybridkrig en del i de interne processer.
Det er også tilfældet hos Systematic.
»Siden Ruslands invasion af Ukraine er risikoen for hybridangreb mod virksomheder, myndigheder og kritisk infrastruktur vokset, og derfor er der naturligvis også behov for, at vi er på forkant med den udvikling,« siger Maia Lindstrøm Sejersen.
Hun fortæller samtidig, at udmeldingen fra PET, der blev udgivet i Berlingske, måske ikke var overraskende, men den alligevel har betydet noget internt i virksomheden, der hører hjemme i Aarhus.
»PETs udmelding har givet os en grund til at genbesøge vores procedurer for at sikre os, at alt er, som det skal være. Både når det kommer til digital sikkerhed, vores medarbejdere og den fysiske sikkerhed,« siger Maia Lindstrøm Sejersen og slår fast:
»Det er et kapløb mod dem, der vil skade os, og derfor er det også et område, vi løbende optimerer, som trusselsbilledet ændrer sig.«
Truslen fra fremmede magter som eksempelvis Rusland består ikke kun i mulig sabotage eller brandattentater, som man har set det på våbenfabrikker rundt om i Europa de seneste måneder.
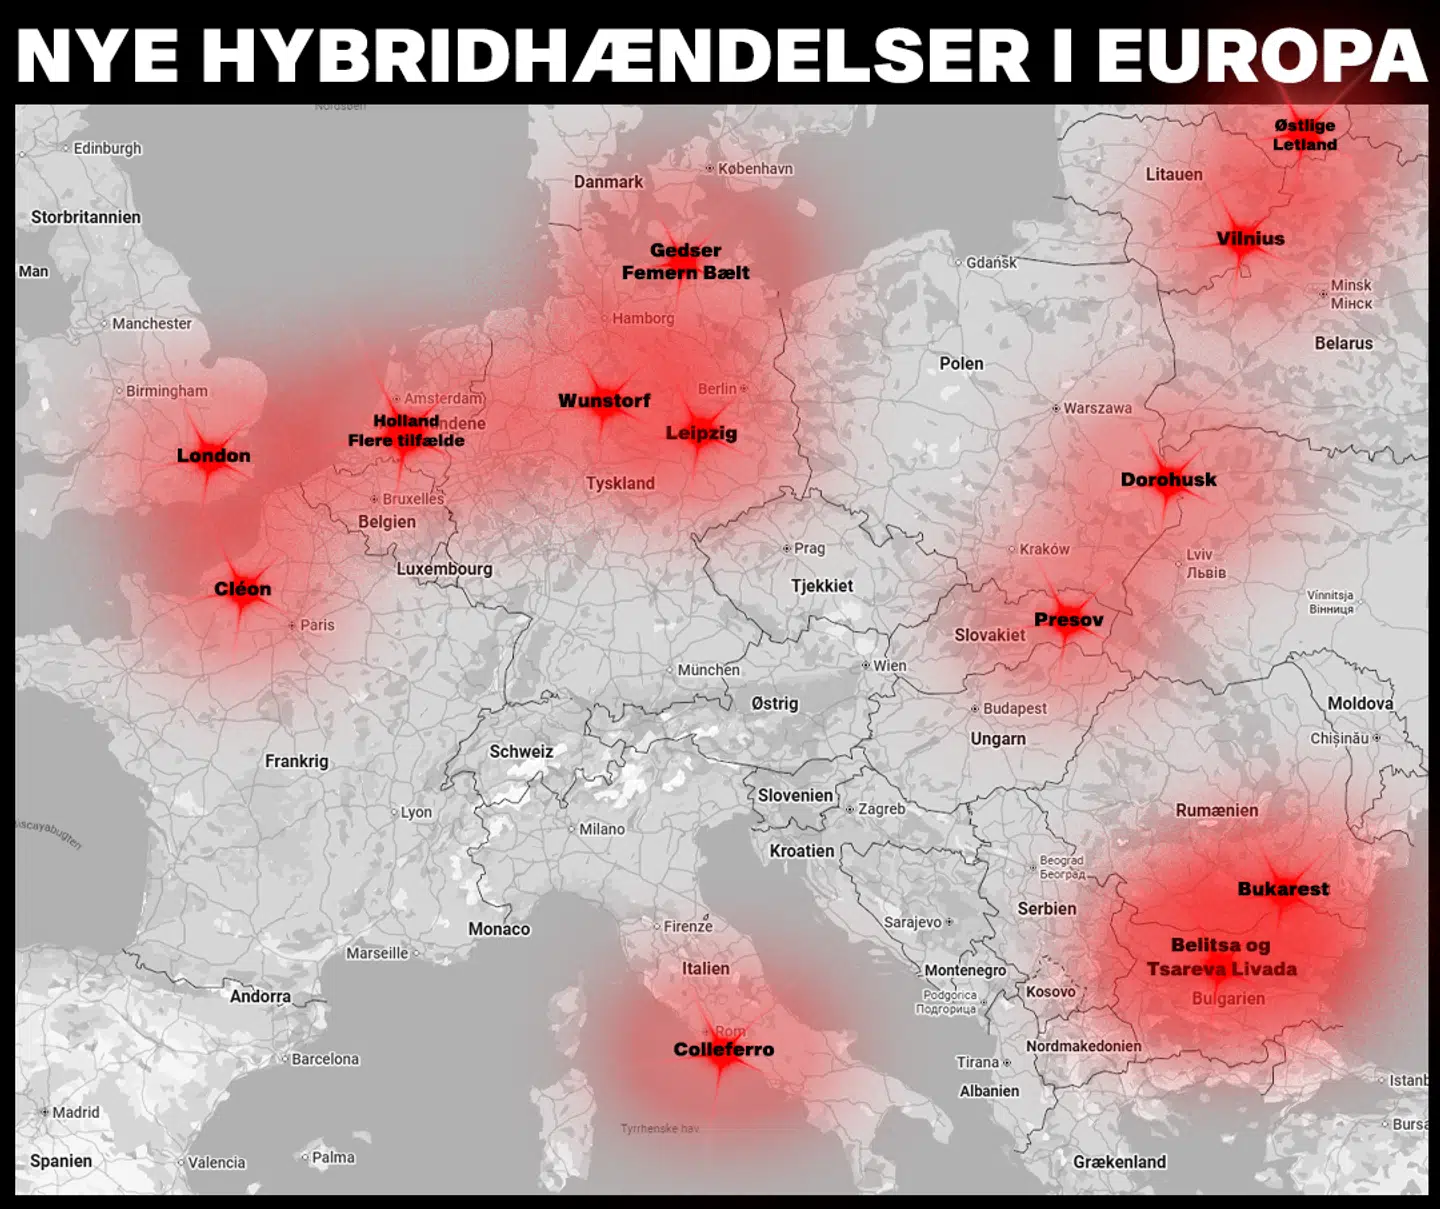
Det kan også være truslen om at blive infiltreret.
Det kan helt konkret ske ved, at en medarbejder hos en virksomhed som Systematic bliver kontaktet af en person på LinkedIn og lokkes til at udlevere følsomme oplysninger.
Den slags har de også prøvet hos Systematic.
»Vi har oplevet, at medarbejdere bliver kontaktet af folk udefra, som udgiver sig for at være nogen, de ikke er, og som ikke umiddelbart har rent mel i posen. Den slags kan ske både fysisk og digitalt,« siger Maia Lindstrøm Sejersen.
Men det er der som sådan ikke noget nyt i, forklarer den presseansvarlige.
»Sådan var det også før PETs udmelding, men det er godt at få skabt opmærksomhed på for det kan ske for enhver.«