Mere end 900 er faldet for nordkoreansk operation: Nu advarer FBI mod 'FaceStealer'
»Hvis du ikke kan forestille dig en situation, hvor du selv kunne blive offer for den, tænker du ikke kreativt nok.«

»Hvis du ikke kan forestille dig en situation, hvor du selv kunne blive offer for den, tænker du ikke kreativt nok.«
Det er normalt ikke mange detaljer, der slipper ud fra det hermetisk lukkede Nordkorea.
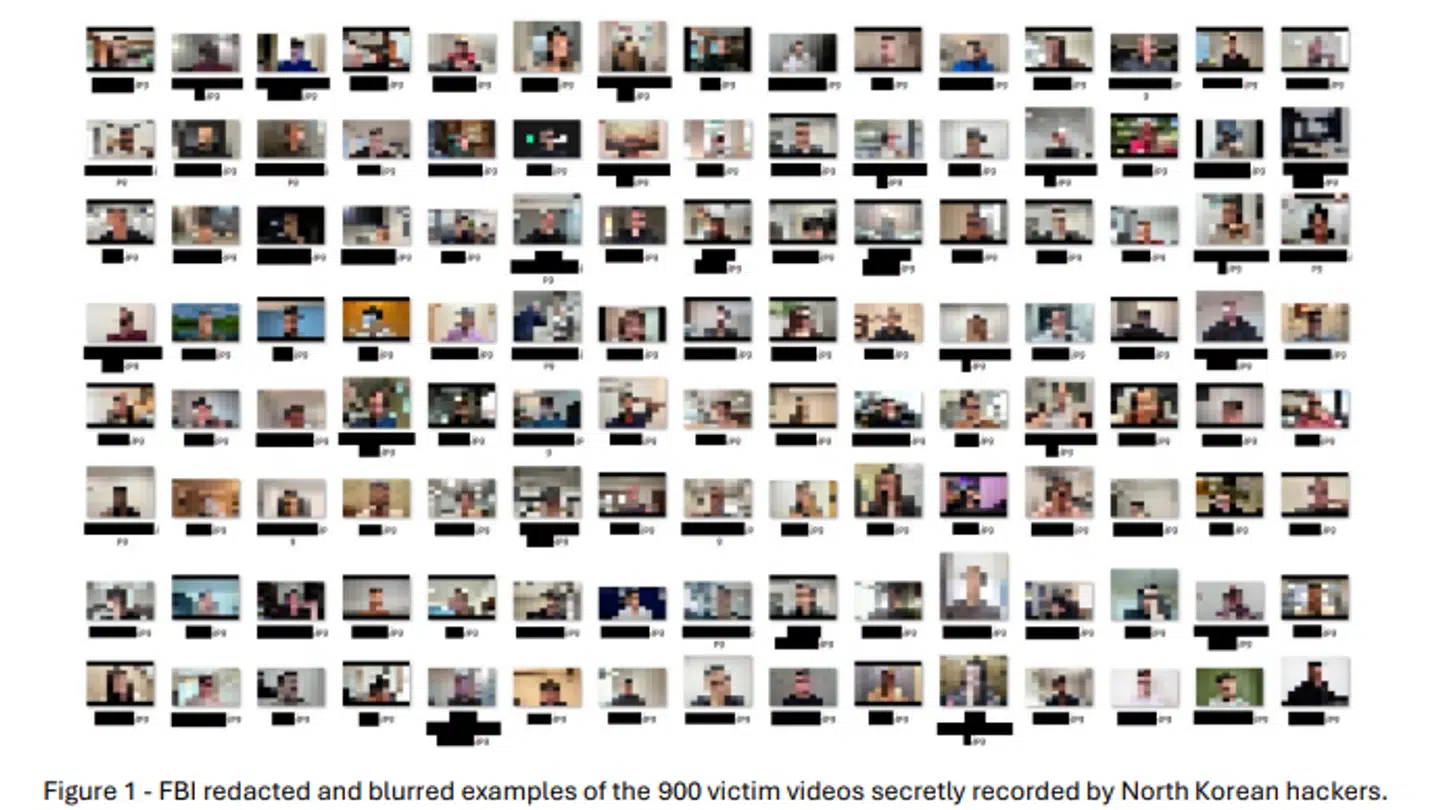
Men nu kunne noget tyde på, at landet har haft gang i en større hackeroperation – som mere end 900 personer indtil videre er faldet for.
Det oplyser det amerikanske forbundspoliti, FBI, i en pressemeddelelse, hvor man sætter fokus på et omfattende svindelnummer, man har givet navnet 'FaceStealer'.
Og bagmændene formodes at være statsstøttede hackere fra netop Nordkorea.
»Nordkoreas 'FaceStealer' er en yderst effektiv social engineering-svindel, der er i stand til at narre selv den mest erfarne tekniske og sikkerhedsbevidste computerbruger,« lyder det fra den ansvarlige vicedirektør fra FBIs feltkontor i Los Angeles, Patrick Grandy:
»Den udnytter vores tillid til de udbredte videokonferenceplatforme og vores personlige relationer. Hvis du ikke kan forestille dig en situation, hvor du selv kunne blive offer for den, tænker du ikke kreativt nok.«
Helt konkret mistænker FBI, at de statsstøttede hackere fra Nordkorea skal have stjålet kryptovaluta til en værdi af mere end 400 millioner dollar (2,7 milliarder danske kroner).
Særligt har FBI fokus på de nordkoreanske hackere, der er kendt under navnene Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, Advanced Persistent Threat 38 (APT38), BlueNoroff og Stardust Chollima.
De skal have 'lokket deres mål med invitationer til videomøder, der er sendt fra konti, som er stjålet fra tidligere ofre'.
Så snart et offer deltager i mødet – som ofte afholdes via 'forfalskede versioner' af Zoom, Microsoft Teams og Google Meet – afspiller hackerne en forudindspillet video af et tidligere offer, som offeret kender for at vinde personens tillid.
Undervejs i mødet lister hackerne en falsk teknisk fejl ind – for eksempel ved at hævde, at man ikke kan høre, hvad den anden person siger.
Derefter sender hackerne et link eller lignende, som skal løse fejlen.
Men 'løsningen' er i virkeligheden fælden.
For klikker man på den, installerer den i al hemmelighed malware på offerets computer, lyder det fra FBI.
Derefter kan hackerne stjæle kryptovaluta eller udnytte offerets adgang til anden computerinfrastruktur.
Mere end 900 ofre skal være blevet ramt af svindelnummeret i løbet af de seneste 18 måneder.
»Det nordkoreanske regime er afhængigt af indtægter fra omfattende tyverier af kryptovaluta til at finansiere sit ulovlige våbenprogram og har i de seneste år stjålet milliarder af dollar,« udtaler Brett Leatherman, der er operationsdirektør for FBIs cyberafdeling.
»Nordkoreanske cyberaktører har brugt FaceStealer-svindelnummeret til aggressivt at gå efter personer i kryptovaluta- og Web3-sektorerne.«
Sagen er endnu ved at blive efterforsket, og FBI oplyser, at man 'er fast besluttet på at identificere og afværge' de nordkoreanske aktører.
Nordkorea har indtil videre ikke udtalt sig om anklagerne fra FBI.