Russiske hackere efter dansk alarm: Kommer med ildevarslende besked
De danske myndigheder frygter russiske cyberangreb. Nu kommer opsigtvækkende reaktion fra to pro-russiske hackergrupper.

De danske myndigheder frygter russiske cyberangreb. Nu kommer opsigtvækkende reaktion fra to pro-russiske hackergrupper.
Først lød alarmen fra de danske myndigheder.
Nu kommer svaret fra to pro-russiske hackergrupper.
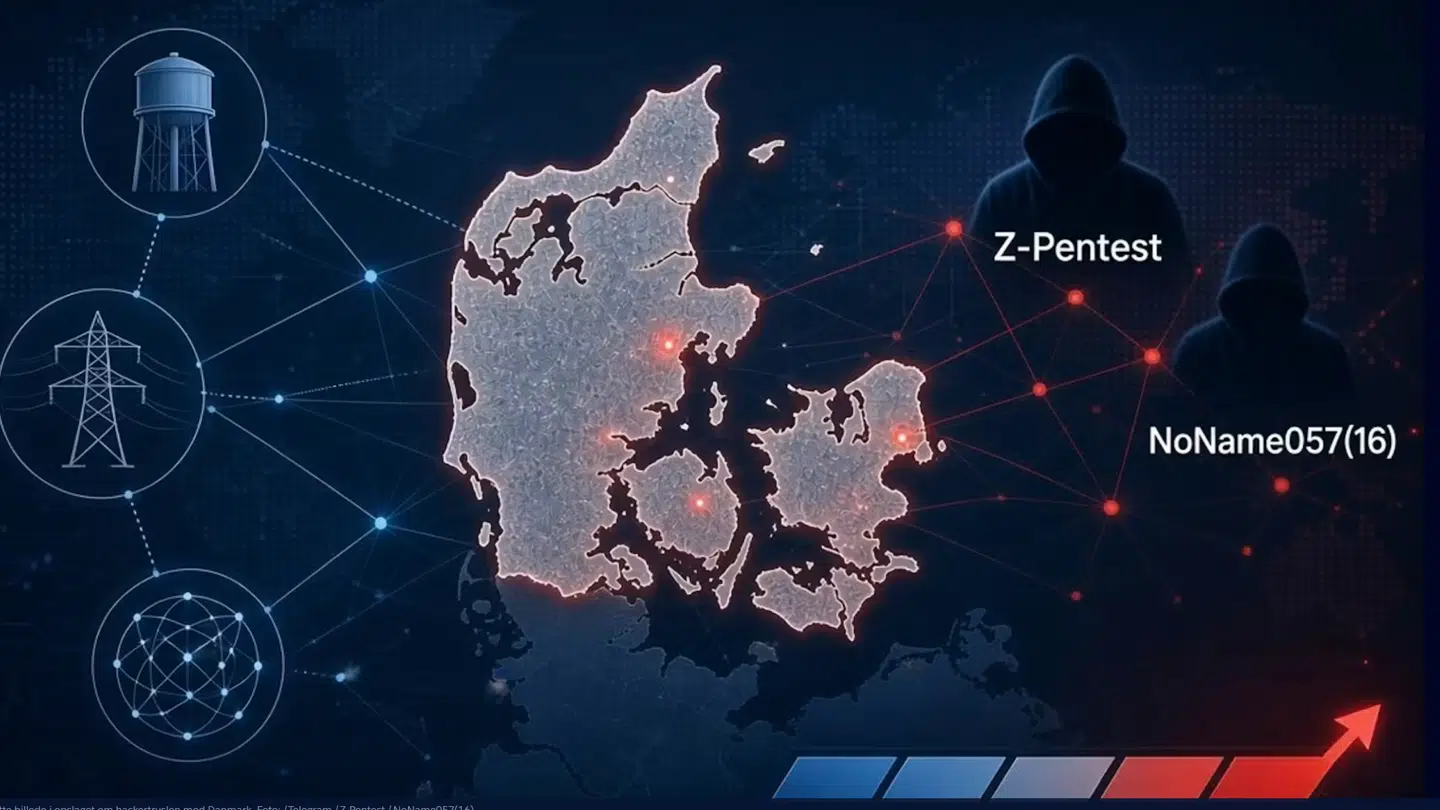
NoName057(16) og Z-Pentest reagerer nemlig på de nye danske trusselsvurderinger med en ildevarslende besked på den krypterede beskedtjeneste, Telegram.
»Spørgsmålet er, hvor hurtigt hullerne i Europas kritiske infrastruktur kan lukkes,« skriver de ifølge TV 2.
Beskeden bliver ledsaget af en animeret maske fra gyserfilmen 'Scream'.
De to hackergrupper hævder samtidig, at de stod bag angrebet på et dansk vandværk i 2024 samt en række overbelastningsangreb mod danske hjemmesider i efteråret 2025.
Ved angrebet på vandværket blev vandtrykket manipuleret, og omkring 450 husstande stod i en periode uden vand.
Danske myndigheder har tidligere knyttet angrebet til pro-russiske hackere med forbindelse til den russiske stat.
Forsvarets Efterretningstjeneste vurderer samtidig, at Rusland i de kommende måneder vil intensivere sin hybridkrig mod NATO og Vesten.
Hackernes opslag kommer i kølbandet på, at Styrelsen for Samfundssikkerhed har hævet truslen fra destruktive cyberangreb mod Danmark fra middel til høj.
Styrelsen vurderer nu, at det er sandsynligt, at Rusland vil forsøge at udføre destruktive cyberangreb mod Danmark.
Forsvarets Efterretningstjeneste vurderer samtidig, at Rusland i de kommende måneder vil intensivere sin hybridkrig mod NATO og Vesten.
