Ekspert i cybersikkerhed advarer: Tjek den omgående
»Det er svært at sige noget enkelt om, hvordan det her kan udvikle sig. Men det er slemt,« siger Jeppe Engell, ekspert i cybersikkerhed i Dansk Industri, til DR.
»Det er svært at sige noget enkelt om, hvordan det her kan udvikle sig. Men det er slemt,« siger Jeppe Engell, ekspert i cybersikkerhed i Dansk Industri, til DR.
Onsdag eftermiddag begyndte de første danske hjemmesider at lukke ned.
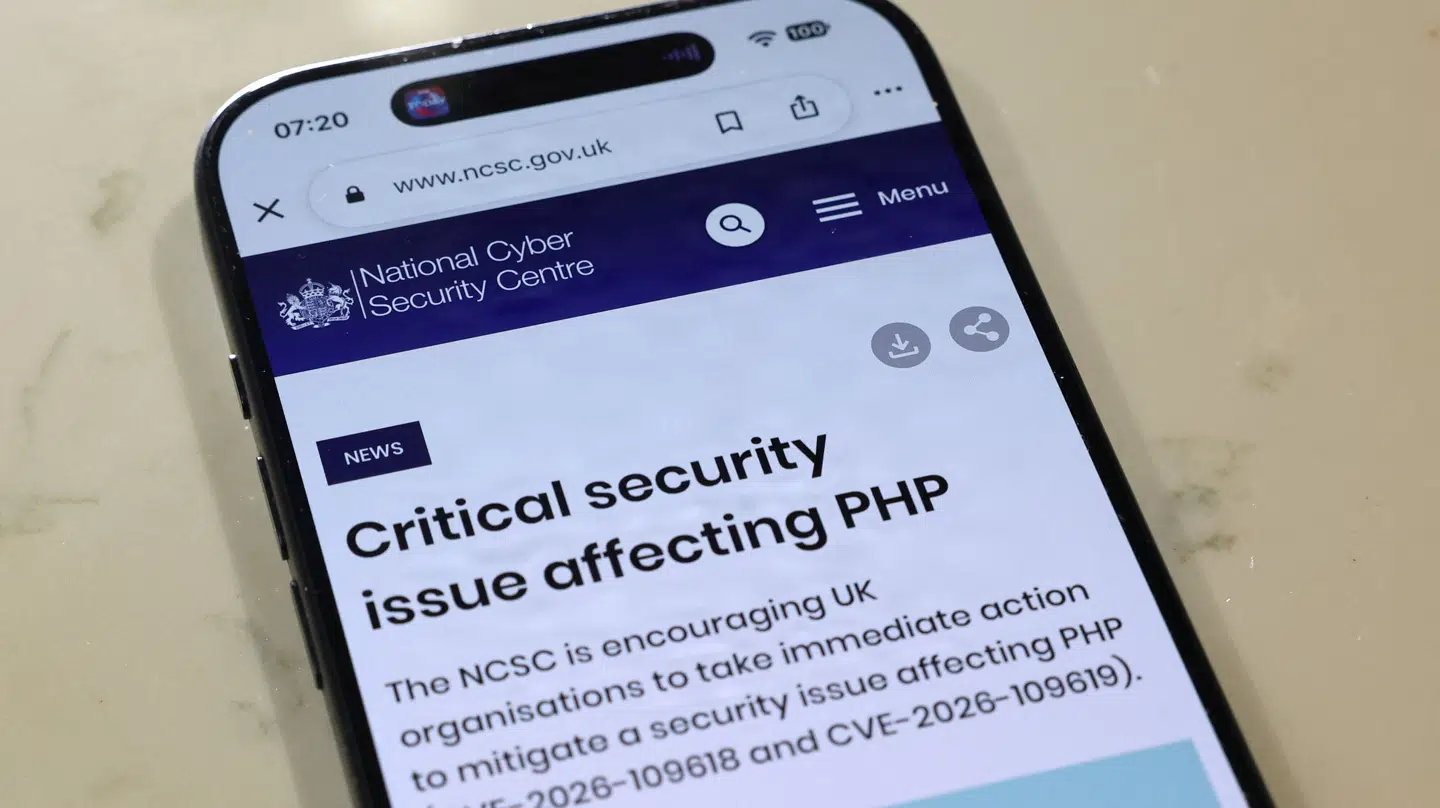
Senere samme dag stod det klart, at hackere havde fundet en sikkerhedsbrist i det såkaldt PHP-system, som millioner af virksomheder er bygget op omkring. Herunder cirka 70 procent af de danske.
Nu råder Dansk Industri alle hjemmeside-ejere til at tjekke den omgående, skriver DR.
»Det er svært at sige noget enkelt om, hvordan det her kan udvikle sig. Men det er slemt,« siger Jeppe Engell, ekspert i cybersikkerhed i Dansk Industri, til mediet.
Han råder hjemmesideejere til at gøre følgende tre ting:
Spørg en du kender, din leverandør eller find ud af selv, om din hjemmeside bruger PHP. Hvis den gør det, er din hjemmeside i risikozonen.
Hvis din hjemmeside er i risikozonen, skal du opdatere din hjemmeside straks via linket HER - eller luk den ned.
Efter nogle dage kan du tjekke via 'logs', som er hjemmesidens digitale dagbog, om din hjemmeside er ramt.
Hvis hackeren har fået adgang, kan de stjæle følsomme oplysninger, ændre eller ødelægge indhold eller installere en skjult bagdør, der giver adgang igen senere.