Advarer efter hackerangreb: 'Vær særligt opmærksom'
»Hvis oplysninger om dit navn og din adresse er kommet i uvedkommendes hænder, kan det øge risikoen for uønsket kontakt, opsporing eller anden chikane.«

»Hvis oplysninger om dit navn og din adresse er kommet i uvedkommendes hænder, kan det øge risikoen for uønsket kontakt, opsporing eller anden chikane.«
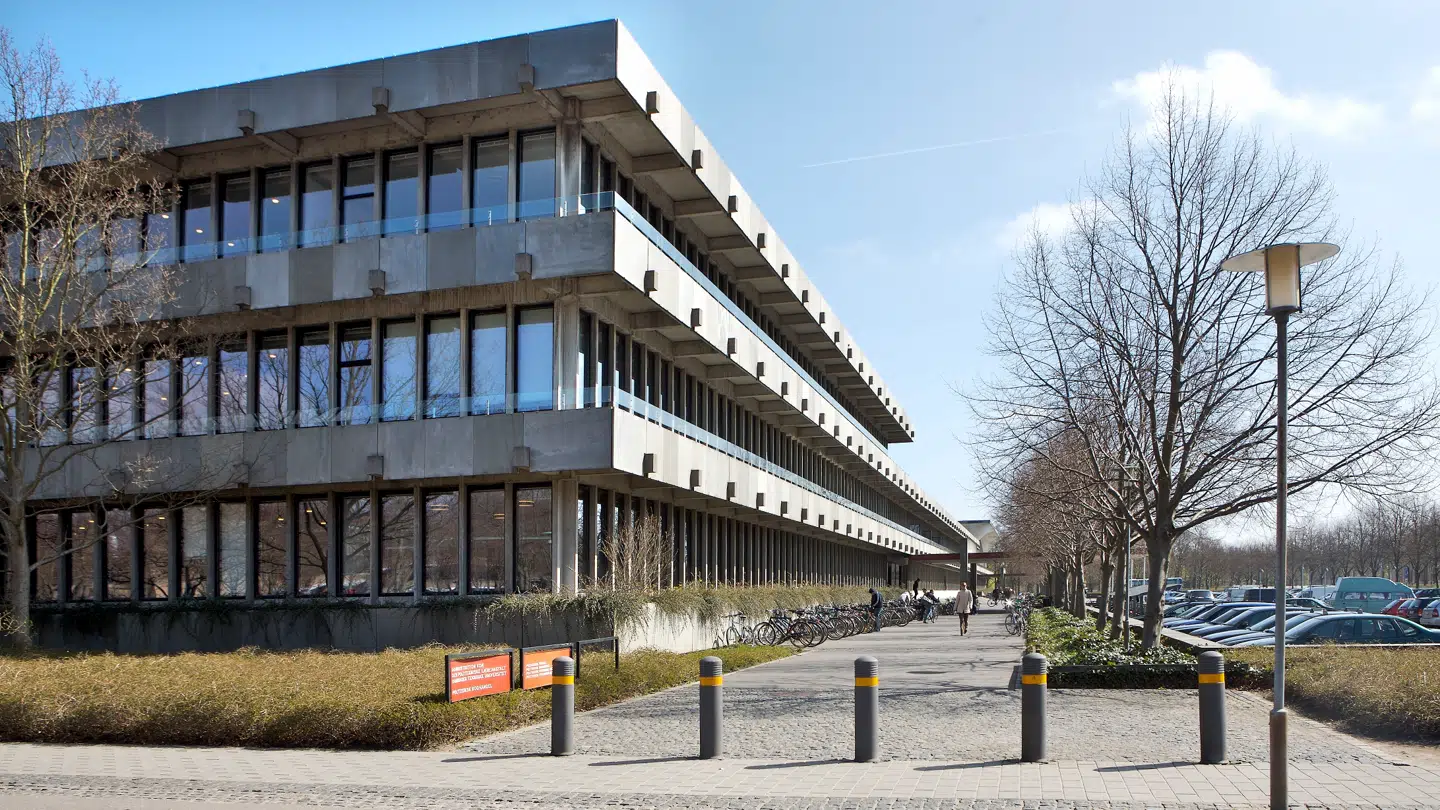
Op mod 200.000 danskere kan være berørt af et »alvorligt« hackerangreb, der har ramt Danmarks Tekniske Universitet (DTU).
Nu kommer universitetet med advarsler og råd til de mange, der kan være påvirket.
For det gælder om at være »særligt opmærksom«, hvis man pludselig modtager »mistænkelige mails, sms'er og telefonopkald«.
Sådan lyder det i en pressemeddelelse udsendt af det danske universitet.
Det var tidligere fredag, det kom frem, at DTU har været udsat for et hackerangreb, hvor hackere kan have fået adgang til dets system til identitets- og rettighedsstyring.
Af den grund kan oplysninger om op mod 200.000 nuværende og tidligere brugere være berørt.
Helt præcist kan personer, der lige nu er – eller på et tidspunkt siden 2003 har været – medarbejdere, studerende, gæster eller samarbejdspartner på DTU, være omfattet af lækket.
DTU kommer derfor med følgende råd og anbefalinger:
Du bør være særligt opmærksom på mistænkelige mails, sms'er og telefonopkald, også når afsenderen tilsyneladende kender oplysninger om dig eller din relation til DTU.
Du bør ikke udlevere passwords eller andre fortrolige oplysninger på baggrund af uventede henvendelser.
Du bør ikke godkende uventede login- eller godkendelsesanmodninger.
Du bør skifte password på tjenester, hvor du har genbrugt dit DTU-password.
Du bør overveje at oprette en kreditadvarsel på dit CPR-nummer på Borger.dk.
»Hvis du har navne- og adressebeskyttelse, bør du være særligt opmærksom. Hvis oplysninger om dit navn og din adresse er kommet i uvedkommendes hænder, kan det øge risikoen for uønsket kontakt, opsporing eller anden chikane,« lyder det videre fra DTU.
Universitetet oplyser, at man vil underrette 'nuværende og tidligere medarbejdere samt næsten alle nuværende og tidligere studerende', som man har CPR-nummer på, via e-Boks.
Det vil ske »hurtigst muligt«, oplyses det.
Det er dog ikke alle, man har CPR-numre på og kan advare på den måde.
Særligt gæster, samarbejdspartnere og pårørende kan være svære at kontakte, da man ikke har CPR-numre på dem.
Af den grund har DTU meldt offentligt ud om hackerangrebet, lyder det – så man kan »nå personer, som DTU ikke har mulighed for at kontakte direkte«.